Yedeklenmiş veriler, siber saldırganlar için çoğu zaman en kolay hedeflerden biridir. Şifreleme, anahtar yönetimi ve erişim kontrolüyle yedeklerinizi koruma altına alın.
Dijital dünyada veri güvenliği, yalnızca aktif sistemlerde değil, yedekleme süreçlerinde de hayati önem taşır. Çünkü birçok kurum, verilerini başarıyla yedeklese bile bu yedeklerin nasıl saklandığına aynı özeni göstermez. Oysa yedeklenmiş veriler, siber saldırganlar için çoğu zaman en kolay hedeflerden biridir.
Neden Şifreleme Gerekli?
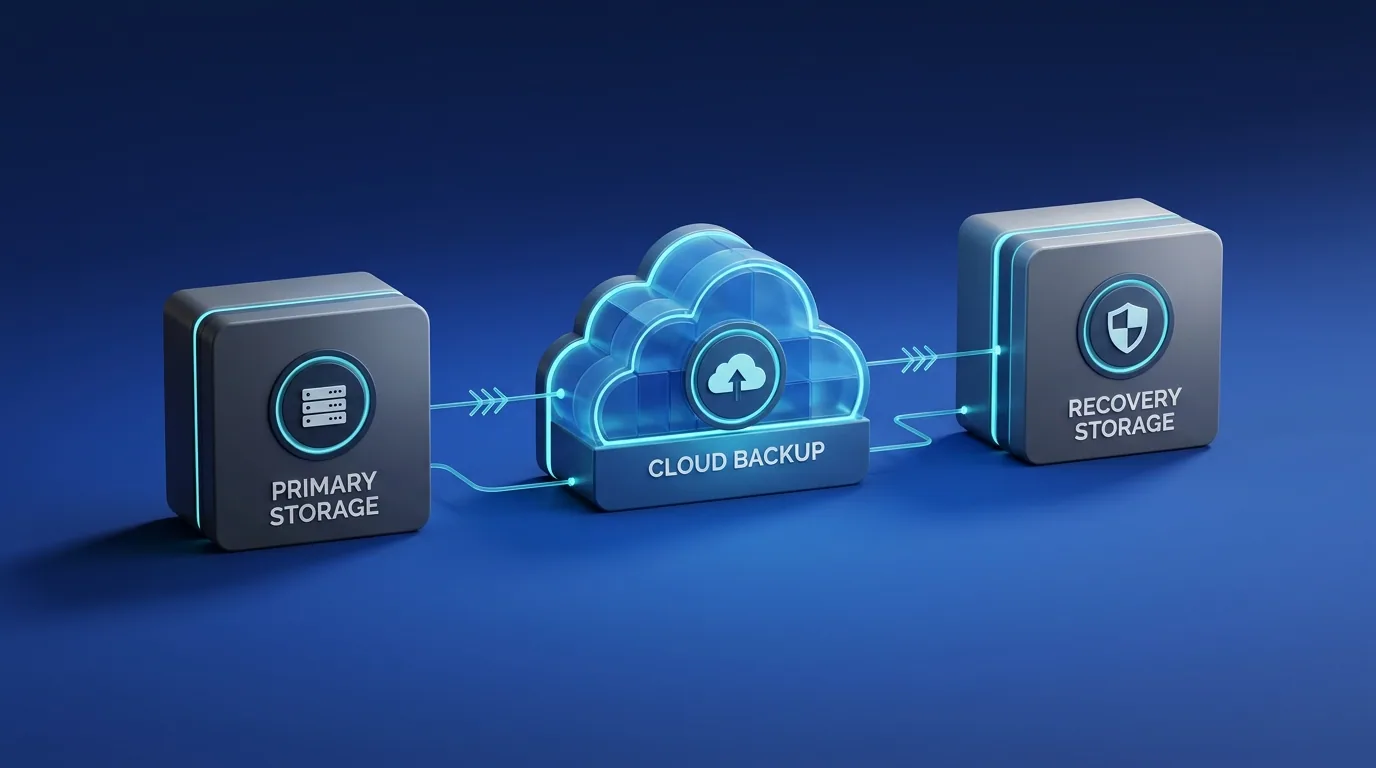
Yedekleme işlemleri sırasında veriler bir noktadan diğerine taşınır, depolanır ve zaman zaman geri yüklenir. Bu süreçlerde şifreleme devreye girmezse, veri trafiği sırasında yetkisiz erişimler veya veri sızıntıları yaşanabilir. İşte bu noktada gelişmiş şifreleme algoritmaları, verilerin güvenliğini garanti altına alır. Şifreleme, verilerin anlamını gizleyerek yalnızca yetkili kişi ya da sistemler tarafından çözümlenebilmesini sağlar.
Basit bir örnekle açıklayalım: Bir dosya şifrelenmemiş halde yedeklenirse, o dosyanın kopyasını ele geçiren biri tüm içeriğe kolayca ulaşabilir. Ancak AES 1024 gibi güçlü bir algoritmayla şifrelenmiş bir yedek, özel anahtar olmadan neredeyse imkânsız şekilde çözülebilir.
Askeri Standartlarda Şifreleme
Modern yedekleme sistemlerinde kullanılan AES (Advanced Encryption Standard) algoritmaları, askeri ve kurumsal düzeyde güvenlik sağlar. Bu şifreleme yöntemleri, hem veri aktarımı sırasında (in transit) hem de veri depolama aşamasında (at rest) kullanılmalıdır. Böylece yedek dosyalarınız sadece transfer sürecinde değil, depolandığı bulut sunucularda da tam koruma altına alınmış olur.
Yetkilendirme ve Erişim Kontrolü
Şifreleme, tek başına yeterli değildir. Yedekleme verilerinin korunması için erişim yönetimi de en az şifreleme kadar önemlidir.
- Her kullanıcının yalnızca kendi yetkisi dahilindeki verilere erişebilmesi gerekir.
- Yönetici hesapları için iki faktörlü kimlik doğrulama (2FA) tercih edilmelidir.
- Şifreleme anahtarları asla aynı sunucuda tutulmamalı, güvenli bir anahtar yönetim sistemi (KMS) ile saklanmalıdır.
Siber Saldırılara Karşı Ek Önlemler
Yedekler, fidye yazılımlarının (ransomware) en çok hedef aldığı dosyalar arasındadır. Bu yüzden:
- Yedekler çevrimdışı (offline) veya salt okunur (immutable) ortamlarda saklanmalıdır.
- Düzenli olarak şifreleme anahtarlarının değişimi sağlanmalıdır.
- Yedekleme sistemleri için ağ bazlı güvenlik duvarları ve izleme (monitoring) araçları kullanılmalıdır.
Sonuç
Veri yedekleme, yalnızca bir kopyalama işlemi değildir; aynı zamanda bir güvenlik disiplinidir. Gelişmiş şifreleme yöntemleriyle korunmayan bir yedek, açık bırakılmış bir kasa gibidir — içindekiler kıymetli olsa da herkesin erişebileceği kadar savunmasızdır.
Bu nedenle güçlü şifreleme, güvenli anahtar yönetimi ve erişim politikalarıyla desteklenen bir yedekleme sistemi, modern işletmelerin dijital güvenlik zırhının ayrılmaz bir parçasıdır.